L'AI Act ne va pas tuer l'IA française. Il va révéler son niveau.
La régulation européenne ne demande pas aux entreprises françaises d'arrêter l'IA. Elle leur demande de prouver ce qu'elles font déjà semblant de maîtriser.
À VivaTech, tout marche.
Les stands sont propres. Les chat-bots répondent vite. Les agents réservent des rendez-vous, résument des contrats, interrogent des bases documentaires et promettent de libérer les métiers de trois décennies de formulaires internes. Les pitchs savent dire "souverain", "responsable", "conforme", "sécurisé", "explicable". Parfois dans la même phrase.
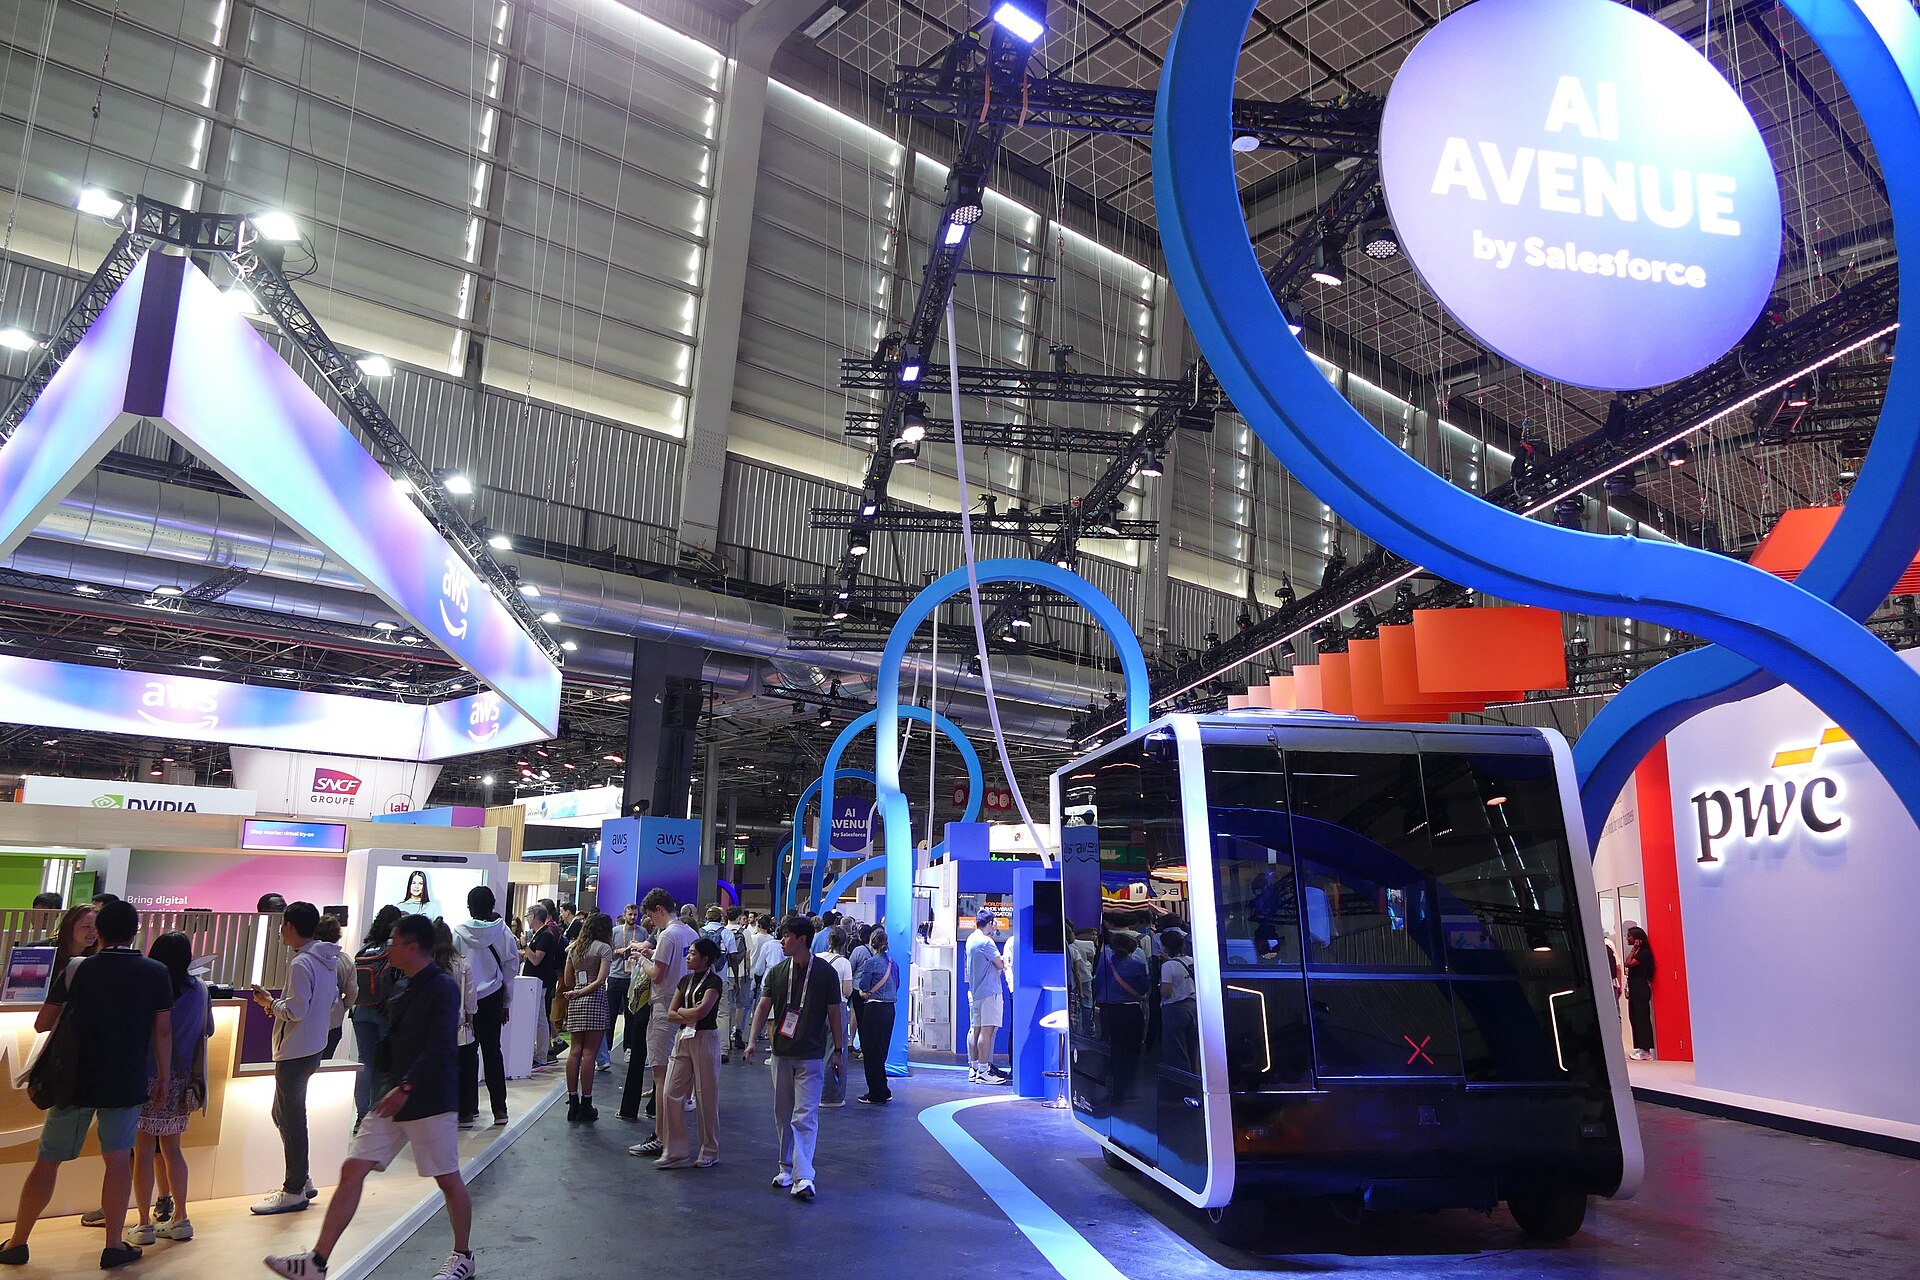
Puis on rentre au bureau et quelqu'un avec des cernes grands comme la Gironde, dosette expresso dans une main, Dell Latitude dans l'autre, interrompt et pose une question.
On ne demande plus si la démo sait répondre en français. On demande quels systèmes IA sont vraiment en production. Qui en est responsable. Quels modèles ils utilisent. Quelles données entrent dedans. Quels logs permettent de rejouer une décision. Quelle évaluation prouve que le système fonctionne dans le contexte métier. Quel usage tombe dans le règlement européen sur l'IA.
Le contraste est dur. Pas parce que les acteurs français seraient nuls. Le problème français n'est pas le manque de cerveaux, de laboratoires, de startups, de juristes, de DPO ou de RSSI. Le problème est plus banal, donc plus gênant: on sait produire une ambition IA beaucoup plus vite qu'on ne sait produire les preuves qui vont avec.
La régulation ne casse pas la démo. Elle demande ce qu'il y a derrière.
La démo est prête. Le dossier l'est moins.
Une démo GenAI a besoin d'un bon modèle, d'un cas d'usage visible, d'un prompt un peu propre, et d'un réseau qui tient pendant cinq minutes. Une mise en production dans un grand compte régulé a besoin d'autre chose.
Elle a besoin d'un inventaire. Pas une page Notion appelée "AI use cases". Un vrai inventaire: systèmes, propriétaires, finalités, utilisateurs, données, modèles, fournisseurs, régions, droits d'accès, dépendances, logs, versions, traitements humains.
Elle a besoin d'une qualification. Ce système est-il un simple assistant interne ? Un système à transparence obligatoire ? Un composant d'un processus à haut risque ? Un usage interdit ? Un système qui réutilise un modèle à usage général ? Un bricolage métier devenu dépendance quotidienne ?
Elle a besoin d'un propriétaire. Pas "l'innovation". Pas "le métier". Pas "l'IT". Une chaîne de responsabilité qui peut expliquer ce qui se passe quand le modèle change, quand l'utilisateur contourne la règle, quand le fournisseur modifie son API.
Or une partie de l'écosystème français fonctionne encore comme si la conformité IA allait se régler après, dans un document. Comme si l'on pouvait industrialiser la preuve à la fin, quand les connecteurs seront déjà ouverts, les prompts copiés, et les métiers habitués à cliquer sur le bouton.
Alors on pourrait faire comme ça, oui, sauf qu'on appelle ça écrire le post-mortem avant l'incident.
La régulation est une bonne nouvelle qui arrive mal
Personnellement, je pense que l'AI Act est une bonne chose. Pas parce qu'un règlement européen rend automatiquement les systèmes meilleurs. Les règlements savent aussi produire des cases à cocher, des formulaires vides, des prestataires spécialisés dans la vente de classeurs, et des réunions où plus personne ne sait de quoi il est responsable.
Mais l'intuition de fond est saine. Quand un système classe, recommande, priorise, surveille, synthétise ou automatise une partie d'un travail humain, il devrait coûter quelque chose de le mettre en production. Pas seulement en GPU. En responsabilité.
L'AI Act force des questions que les bons projets auraient déjà dû poser: quelle est la finalité du système ? Quel risque crée-t-il ? Quelle donnée le nourrit ? Quelle documentation existe ? Quelle supervision humaine est réelle, et pas juste décorative ? Quelle traçabilité ? Quelle procédure quand le système se comporte mal ?
Le problème, c'est que cette hygiène arrive dans un marché où beaucoup de projets GenAI sont encore des pilotes maquillés en production. Un chatbot interne devient un assistant métier, puis un outil de décision. Un jour quelqu'un demande le dossier de conformité, et l'on découvre que la moitié du système vit dans des variables d'environnement, des prompts non versionnés et la mémoire de deux consultants partis ailleurs.
La régulation arrive donc au bon endroit, mais au mauvais moment pour les organisations qui ont vendu l'IA comme une accélération sans dette. La vitesse n'efface pas la preuve. Elle la rend plus difficile à reconstituer.
Le calendrier ne laisse plus beaucoup de théâtre
Le calendrier officiel de mise en oeuvre de l'AI Act est progressif, mais il n'est plus théorique. Le texte est entré en vigueur le 1er août 2024. Le calendrier du AI Act Service Desk rappelle les grandes marches: dispositions générales, AI literacy et interdictions depuis le 2 février 2025 ; règles pour les modèles d'IA à usage général et gouvernance depuis le 2 août 2025 ; majorité des règles, transparence et systèmes à haut risque de l'annexe III à partir du 2 août 2026 ; puis certains systèmes à haut risque intégrés dans des produits régulés à partir du 2 août 2027, avec les nuances liées aux discussions du paquet Digital Omnibus.
Pour les fournisseurs de modèles à usage général, la Commission européenne a publié un Code of Practice GPAI autour de trois blocs: transparence, copyright, sécurité. Les guidelines sur les obligations GPAI parlent documentation technique, information aux intégrateurs, politique de respect du droit d'auteur, résumé des contenus d'entraînement, représentant dans l'Union pour les acteurs non européens, et obligations renforcées pour les modèles à risque systémique.
Ce n'est pas un détail pour les entreprises utilisatrices. Elles vont dépendre de fournisseurs qui devront documenter, notifier, expliquer, changer leurs contrats et déplacer le risque vers l'intégrateur ou le client.
La question n'est donc pas: "sommes-nous juristes ?" La question est: "notre architecture sait-elle absorber ce calendrier ?"
Si un modèle change, la preuve doit survivre. Si un système change de périmètre, la classification doit suivre. Si un fournisseur change ses conditions, l'achat ne doit pas être le premier endroit où l'on découvre l'impact technique.
Photo: Ekō, CC BY 2.0 , via Wikimedia Commons.
La France a des briques sérieuses
La France n'arrive pas les mains vides. Elle arrive avec des outils, des talents, et une vieille habitude des dossiers compliqués.
La CNIL n'a pas découvert l'IA avec ChatGPT. Elle travaille depuis des années sur les liens entre données personnelles, apprentissage, droits des personnes, sécurité et innovation. Son rapport annuel 2025 indique qu'elle est déjà désignée pour surveiller les usages interdits par l'AI Act et qu'elle devrait être désignée comme autorité de surveillance de marché pour certains systèmes à haut risque, par exemple dans la biométrie, la migration, l'application de la loi, l'emploi ou l'éducation.
Le projet PANAME est intéressant précisément parce qu'il ne ressemble pas à un communiqué vide. CNIL, ANSSI, PEReN et Inria/IPoP travaillent sur une bibliothèque logicielle pour auditer la vie privée des modèles. C'est le bon niveau de discussion: pas seulement "soyez responsables", mais "comment teste-t-on ?".
Il y a aussi des acteurs privés et publics réels. Mistral AI a donné à la France un champion visible dans les modèles. Hugging Face a structuré une partie de la distribution et de la culture open des modèles et datasets. Kyutai a mis le laboratoire ouvert dans le débat. Inria, les écoles, les laboratoires, les acteurs cloud, cybersécurité, défense, santé, banque et assurance ne partent pas d'une page blanche.
Donc non, le problème n'est pas que la France serait "anti-IA" ou incapable de jouer. Le problème est que l'excellence locale se concentre encore trop souvent dans les briques: le modèle, le labo, le provider, le démonstrateur, le guide, la recommandation, le partenariat. L'AI Act va juger la chaîne. Et une chaîne ne se résume pas à sa meilleure brique.
Mais l'écosystème n'est pas prêt
L'écosystème français n'est pas prêt, parce qu'être prêt ne veut pas dire avoir des startups connues et une autorité sérieuse. Être prêt veut dire produire une preuve exploitable, à l'échelle, quand le système tourne déjà. Et là, beaucoup d'organisations sont encore loin du compte.
Les inventaires IA sont incomplets. Les usages métiers avancent plus vite que la cartographie. Les RSSI découvrent des connecteurs. Les DPO découvrent des prompts contenant des données personnelles. Les achats découvrent que le modèle utilisé en production n'est pas celui négocié dans le contrat.
L'ownership est éclaté. Le métier possède le cas d'usage. L'IT possède l'intégration. Le DPO possède le registre. Le RSSI possède les risques. Le juridique possède le contrat. Quand le système produit une décision contestée, tout le monde possède un morceau du problème.
Les evals sont faibles. Quand elles existent, elles vivent dans des notebooks, des feuilles Excel, des jeux de tests non versionnés, ou des scripts écrits pour un comité. Elles ne sont pas rejouables. Elles ne testent pas les documents internes, les refus d'outil, les erreurs de source, les changements de modèle.
Les logs sont insuffisants. On sait parfois qui a cliqué. On sait rarement reconstruire proprement la chaîne: version du modèle, version du prompt, contexte récupéré, documents utilisés, outils appelés, droits au moment de l'appel, fallback activé, réponse affichée, action prise.
On ne manque pas de comités. On manque de systèmes qui savent répondre quand le comité pose une vraie question.
Le sujet n'est pas juridique. Il est architectural.
La tentation naturelle sera de transformer l'AI Act en programme juridique. Une charte. Une formation. Une matrice de risques. Un modèle de clause. Tout cela est utile. Rien de tout cela ne suffit. Le sujet est architectural.
La conformité IA commence par un inventaire vivant. Chaque système doit pouvoir être retrouvé, nommé, relié à un propriétaire, à des données, à des modèles, à des fournisseurs et à des finalités. Sinon, la classification est une fiction.
Elle demande un model registry, même modeste. Quel modèle est utilisé ? Quelle version ? Hébergée où ? Avec quelle licence ? Quel fournisseur ? Quels changements possibles sans notification ? Quel niveau de performance mesuré dans nos workflows ?
Elle demande du dataset lineage. Quelles données servent à entraîner, fine-tuner, indexer, enrichir, contextualiser ? Qui les a validées ? Que se passe-t-il quand un document interne devient obsolète ? Un système RAG sans gouvernance documentaire, c'est juste une photocopieuse avec une opinion.
Elle demande du prompt et workflow versioning. Dans beaucoup de projets GenAI, le prompt est encore traité comme du texte. Mauvais réflexe. Le prompt est du comportement applicatif. Il change la sortie, le risque et parfois le statut réglementaire du système.
Elle demande des evals par workflow, pas des scores génériques. Une extraction de clause, une réponse RH, une priorisation d'incident, une aide au diagnostic, une synthèse de dossier client: ce sont des risques différents. Les evals doivent vivre avec le produit, pas avec le slide de lancement.
Elle demande de la supervision humaine qui ressemble à une supervision. Pas un bouton décoratif. Il faut savoir ce que l'humain voit, ce qu'il peut corriger, ce qui est enregistré, ce qui déclenche un arrêt.
Elle demande des audit logs, du contrôle d'accès, de la gouvernance fournisseur, des procédures d'incident, des modes dégradés. Ce sont des mots ennuyeux. Ils ont un avantage: ils existent encore le lendemain de la démo.
L'article précédent sur la commoditisation des modèles posait une question simple: que faut-il reconstruire quand on change de modèle ? L'AI Act ajoute une exigence: que faut-il prouver quand on change de modèle ?
Si la preuve casse avec le fournisseur, ce n'est pas une preuve. C'est une capture d'écran.
Ce que les dirigeants devraient demander maintenant
La mauvaise question est: "sommes-nous conformes à l'AI Act ?" Elle est trop large, donc elle produit des réponses molles. Personne ne sait répondre correctement sans descendre au niveau des systèmes. Voici de meilleures questions :
- Inventaire
- quels systèmes IA avons-nous vraiment en production, en pilote avancé, dans les métiers et dans les outils SaaS ?
- Rôles
- qui est fournisseur, déployeur, intégrateur, responsable métier, propriétaire technique, responsable sécurité, responsable données ?
- Qualification
- quels systèmes relèvent d'un modèle à usage général, d'un système à haut risque, d'une obligation de transparence, d'un usage interdit, ou d'un usage interne à surveiller ?
- Données
- quelles données entrent dans le système, avec quelles bases juridiques, quelles régions, quelles garanties fournisseur ?
- Preuve
- où sont les traces qui relient données, prompts, modèles, outputs, outils appelés, décisions humaines et incidents ?
- Evals
- quelle évaluation prouve que le système fonctionne avec nos documents, nos langues, nos cas limites et nos contraintes métier ?
- Changement
- que se passe-t-il si un modèle, un fournisseur, un dataset ou un prompt change ?
- Incident
- quel incident IA saurions-nous déclarer, rejouer, expliquer et corriger sans fouiller Slack ?
Ces questions ne feront pas une keynote. Elles évitent pourtant de confondre stratégie IA et accumulation de POC.
Être prêt, ce n'est pas être conforme sur slide
La régulation européenne va créer de la friction. Tant mieux.
La friction n'est pas toujours l'ennemie de l'innovation. Parfois, c'est ce qui empêche une organisation de transformer une démo fragile en dépendance critique sans construire les freins. L'AI Act ne demande pas aux entreprises françaises d'arrêter l'IA. Il leur demande de prouver ce qu'elles font déjà semblant de maîtriser.
Cette exigence peut devenir un avantage pour l'écosystème français. Les grands comptes régulés n'ont pas besoin uniquement de modèles brillants. Ils ont besoin de systèmes opérables, auditables, réversibles, documentés, gouvernés. Une chaîne qui tient devant un RSSI, un DPO, un auditeur, un comité risques, et parfois un juge.
La France peut être bonne à ce jeu. Elle a des régulateurs qui comprennent le numérique, des ingénieurs qui savent construire, des secteurs habitués aux contraintes, des acteurs IA visibles. Mais elle ne sera pas prête par décret, par salon, par label ou par communiqué.
Elle sera prête quand un système IA français pourra répondre à une question simple: Montre-moi ce que tu fais, avec quelles données, sous quelle responsabilité, avec quelle preuve, et comment tu t'arrêtes quand tu deviens dangereux. Tout le reste est une promesse commerciale avec une annexe juridique.
Article suivant
ASML ne suffit pasSemi-conducteursInfrastructureEurope